# 企业、多租户与组织工作面
一套产品服务多个组织;统一登录不等于拥有任何组织的全部数据。先确保组织、权限与数据边界正确,再逐步加深企业协作。
> Document ID: MYRILUM-DOC-ARCH-013
> Document type: concept
> Product: NOT_APPLICABLE
> Version: 0.1.0
> Region: GLOBAL
> Visibility: PUBLIC
> Publication: PUBLISHED_GLOBAL
> Content maturity: DRAFTED
> Governance: APPROVED
> Capability state: IN_DEVELOPMENT
> Availability: NOT_AVAILABLE
> Authorization: PUBLIC_INFORMATION
> Freshness: CURRENT
> Safety class: INFORMATIONAL
> Owner: Web3Capital Documentation Steward
> Approvers (assignment only; not approval evidence): Stephen
> Canonical authority: SRC-ARCHITECTURE-ATLAS-V2-2
> Source commit: 6b41cce4496de03c67a501aa94cd41ec6ac0e85a
> Content digest: da8afa0b1e9ad84ab747aaad7da37ec5624c5b7f3bed37829e815b02aadd2a82
> Effective: NOT_SET
> Expires: NOT_SET
> Last verified: 2026-09-23
> Review due: 2026-10-23
> Command authority: NONE
> Canonical URL: /zh-cn/architecture/enterprise-and-tenancy
## 这张图说什么
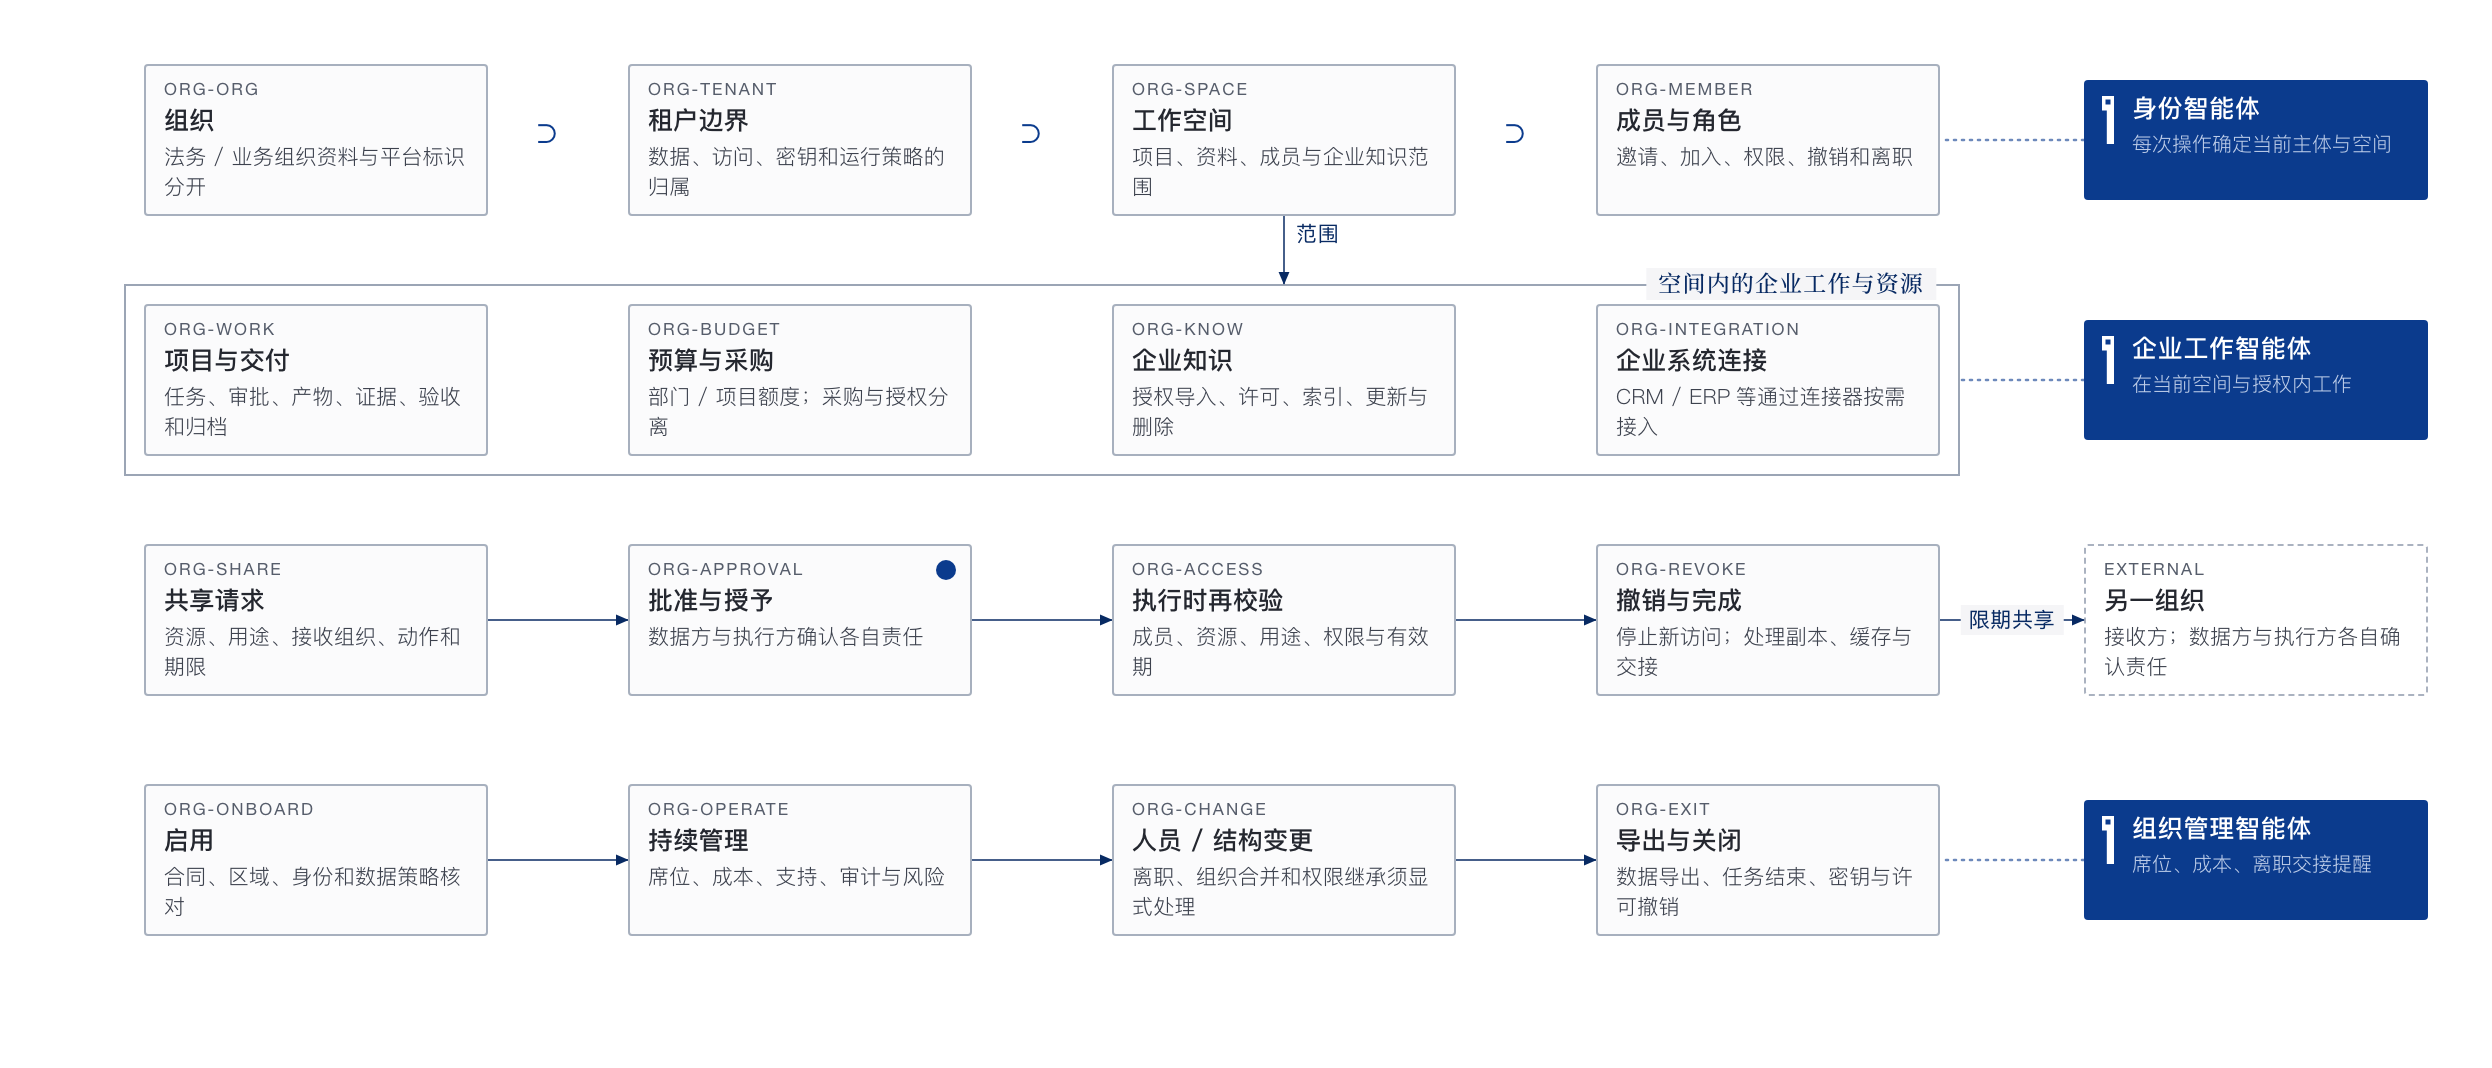
*《MYRILUM 全架构图谱》v2.2 · A13(公开版)。点图可看原尺寸。*
这是 MYRILUM 的目标架构设计,不代表图中各项都已上线;某项能力现在能不能用,以《当前可用情况》为准。
一套产品可服务多个组织;统一登录不意味着拥有任何组织的全部数据。
先确保组织、权限与数据边界正确,再逐步增加企业协作深度。
## 组织与身份关系
| Field | Value |
|---|---|
| 组织 | 法务/业务组织资料与平台标识分开 |
| 租户边界 | 数据、访问、密钥和运行策略的归属 |
| 工作空间 | 项目、资料、成员与企业知识范围 |
| 成员与角色 | 邀请、加入、权限、撤销和离职 |
> **用户与企业不是一回事** — 一个人可属于多个组织;每次操作明确当前主体、空间和资源。
## 企业工作与资源
| Field | Value |
|---|---|
| 项目与交付 | 任务、审批、产物、证据、验收和归档 |
| 预算与采购 | 部门/项目额度;采购与授权分离 |
| 企业知识 | 授权导入、许可、索引、更新与删除 |
| 企业系统连接 | CRM/ ERP等通过连接器按需接入 |
> **隔离贯穿全链** — 数据库、文件、缓存、检索、队列、日志、临时目录和管理端都必须测试。
## 跨组织协作采用显式共享
| Field | Value |
|---|---|
| 共享请求 | 资源、用途、接收组织、动作和期限 |
| 批准与授予 | 数据方与执行方确认各自责任 |
| 执行时再校验 | 成员、资源、用途、权限与有效期 |
| 撤销与完成 | 停止新访问;处理副本、缓存与交接 |
> **企业版不重造全部软件** — 先连接已有企业系统;是否自建业务模块由真实需求和合同决定。
## 企业生命周期
| Field | Value |
|---|---|
| 启用 | 合同、区域、身份和数据策略核对 |
| 持续管理 | 席位、成本、支持、审计与风险 |
| 人员/结构变更 | 离职、组织合并和权限继承须显式处理 |
| 导出与关闭 | 数据导出、任务结束、密钥与许可撤销 |
> **会员不等于管理权** — 付费席位仅提供产品权益;系统管理员、审批人与数据所有者另有权限。
## 出处
本页依据《MYRILUM 全架构图谱》v2.2 的 A13(公开版:受限产品与内部未决事项不上公开页)。相关:《身份、授权与访问决定》、《数据与记忆的生命周期》、《全球化、灾备与退出》。
---
This document is read-only, grants no command authority, and does not authorize deployment, payment, provider modification, or any other real-world action.